
La sécurité avant tout : pourquoi amazingtoys.ch a été brièvement hors ligne le 21 octobre 2026
 Thomas KovacsDernière mise à jour : 21 octobre 2026 env. 5 min de lecture
L'après-midi du 21 octobre 2026, amazingtoys.ch et notre app ont été inaccessibles pendant environ trois heures et demie. Ce n'était pas une panne, mais notre décision : nous avons volontairement éteint nos serveurs pour protéger tes données. Nous t'expliquons ici simplement, sans jargon technique, ce qui s'est passé et pourquoi tes données sont en sécurité chez nous.
L'essentiel en premier :
- Chez AMAZINGTOYS®, la sécurité passe avant tout. Tes données sont toujours en sécurité chez nous, ce jour-là aussi.
- Une faille de sécurité a été découverte dans le monde entier dans une technologie utilisée par presque tous les sites web. Cela n'avait rien à voir avec notre boutique en particulier.
- Nous avons éteint nos serveurs avant que quelqu'un puisse exploiter la faille chez nous, et nous ne les avons redémarrés qu'après la mise à jour de sécurité.
- Aucune donnée client n'a été consultée. Tu n'as rien à faire, pas même changer ton mot de passe.
- Commandes, précommandes et paiements ont été conservés. Le store de Zurich est resté ouvert tout le temps.
Que s'est-il passé ? Expliqué simplement
Imagine qu'un défaut soit découvert dans une serrure installée dans des millions de maisons. C'est exactement ce qui s'est passé sur internet le 21 octobre 2026. La technologie concernée s'appelle PHP. Elle fait tourner une grande partie de tous les sites web et boutiques en ligne du monde, y compris nos serveurs. Les spécialistes appellent cette faille « PHP2Shell ».
Le problème : par ce défaut, des attaquants auraient pu accéder à des serveurs sans mot de passe et sans que personne ne s'en aperçoive tout de suite. C'est pourquoi de nombreux exploitants dans le monde ont temporairement mis leurs sites hors ligne, Wikipédia par exemple. Des médias suisses comme la SRF, 20 minutes, watson et la NZZ en ont aussi parlé.
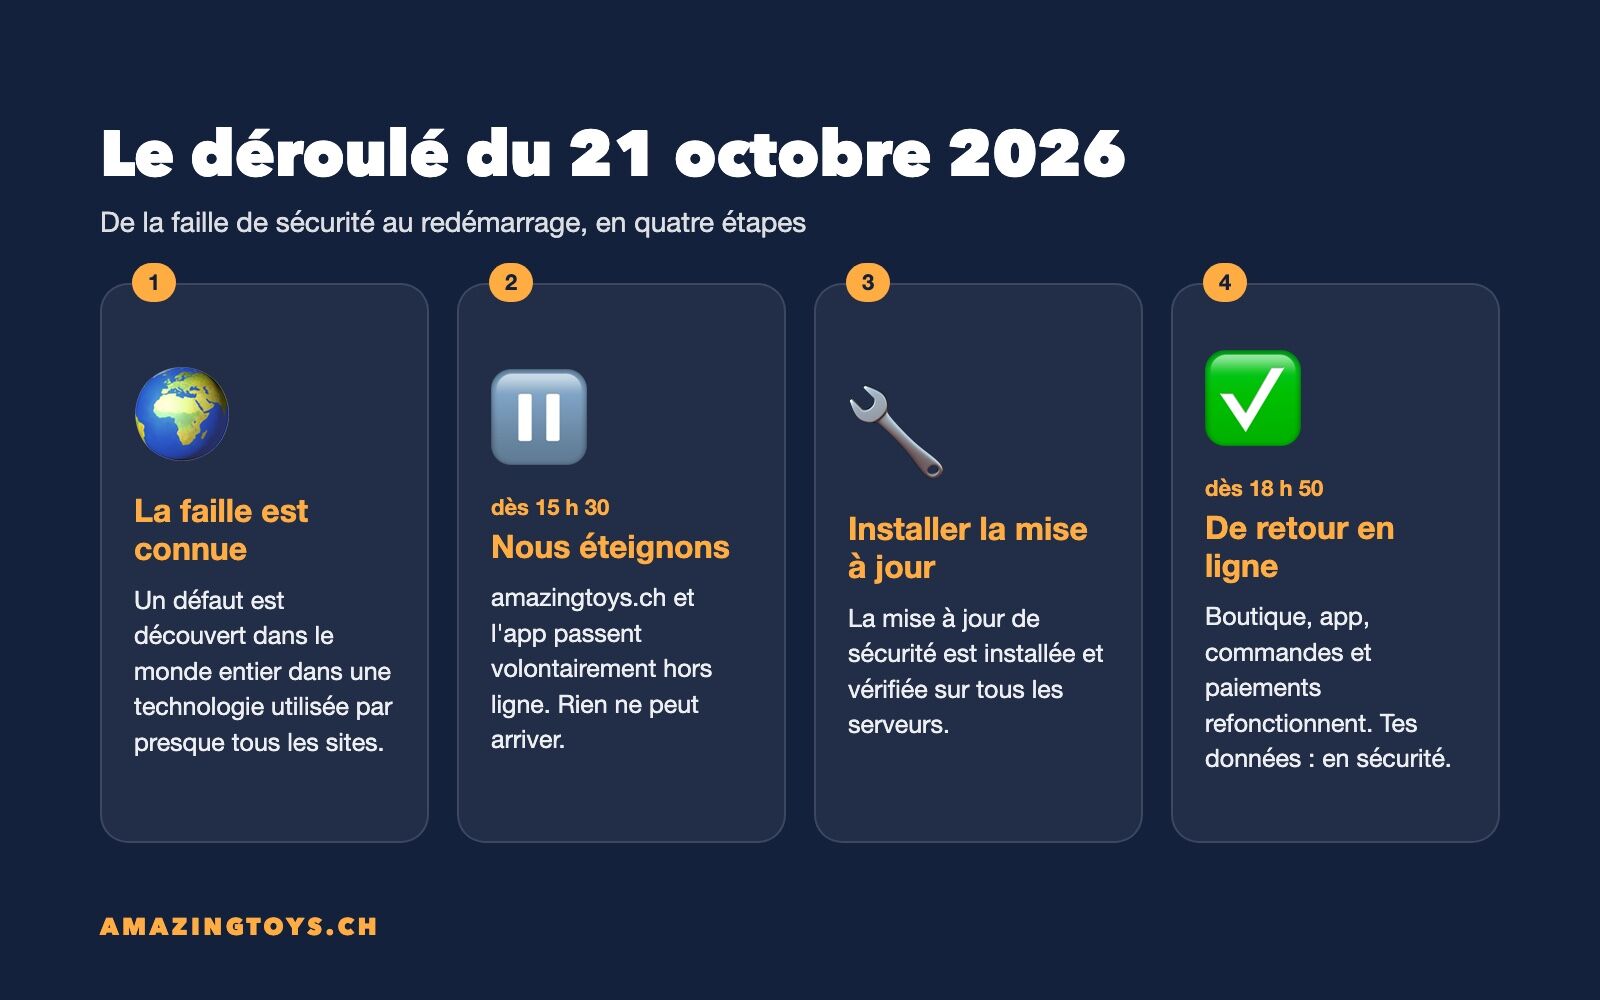
L'éditeur de PHP a publié une mise à jour de sécurité le 21 octobre vers midi. Tant que cette mise à jour n'est pas installée sur un serveur, celui-ci reste vulnérable. C'est exactement pendant ce laps de temps que tu n'as pas pu accéder à amazingtoys.ch.
Pourquoi nous avons tout éteint
Nous avions deux possibilités : laisser la boutique en ligne en espérant qu'il ne se passe rien entre-temps, ou éteindre la boutique jusqu'à l'installation de la mise à jour. Nous avons choisi d'éteindre. Une boutique inaccessible ne peut pas être attaquée.
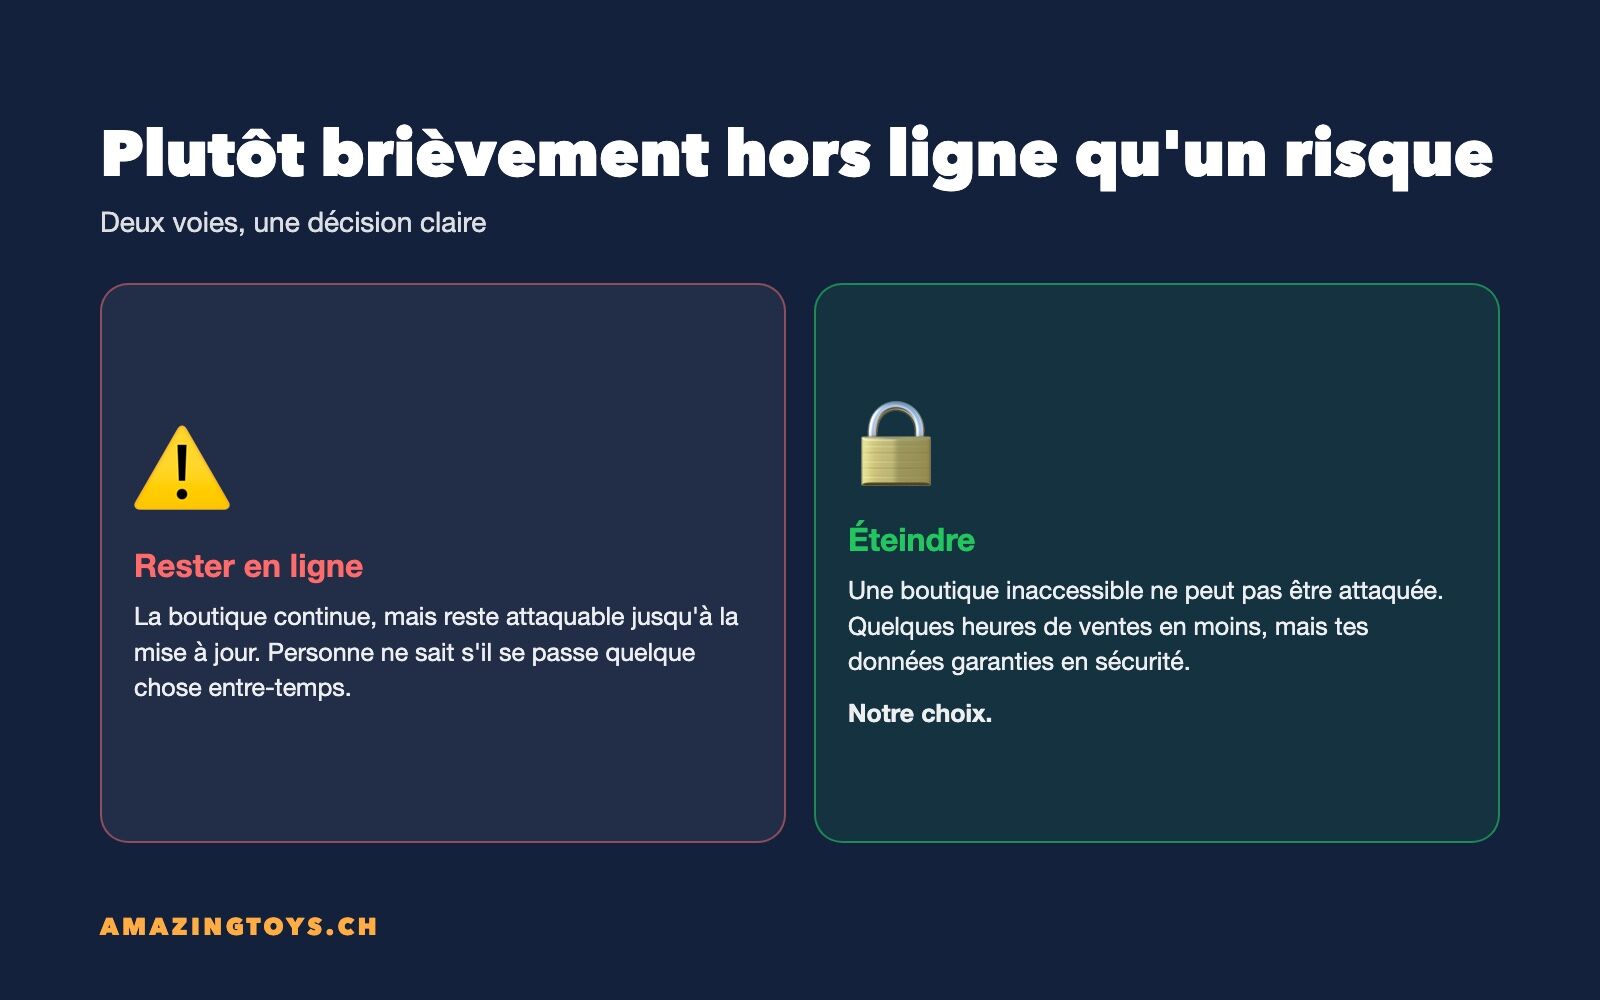
Cela nous a coûté quelques heures de chiffre d'affaires. En contrepartie, nous avions la certitude que personne ne pouvait accéder à tes données. Chez nous, cet arbitrage tombe toujours du même côté : tes données comptent plus qu'un après-midi de ventes.
Chez AMAZINGTOYS®, la sécurité passe avant tout. Tes données sont toujours en sécurité chez nous. En cas de doute, nous préférons tout éteindre plutôt que de prendre un risque.
Thomas Kovacs, directeur AMAZINGTOYS®
Voici comment s'est déroulé l'après-midi :
- Dès 15 h 30 environ : amazingtoys.ch et l'app passent hors ligne. Nous t'informons sur Instagram.
- Après-midi : La mise à jour de sécurité est installée et vérifiée sur tous les serveurs.
- Dès 18 h 50 environ : Tout refonctionne. Nous contrôlons la boutique, l'app, les commandes et les paiements, puis nous repassons en ligne.
Notre vérification n'a révélé aucun accès aux données clients. Nous avons éteint les serveurs avant que la faille puisse être exploitée, et nous ne les avons redémarrés qu'après la mise à jour.
Ce que cela signifie pour toi
En bref : rien. Tu n'as rien à faire. Ton mot de passe reste valable, tes commandes sont là, tes paiements n'ont jamais été concernés.
Les colis prêts à partir dans l'après-midi ont été traités après le redémarrage. Il se peut donc qu'un envoi t'arrive un jour plus tard. Merci de ta compréhension. L'AMAZINGTOYS® Store de Zurich est resté ouvert normalement tout le temps.
Comment nous protégeons tes données, chaque jour
Cet après-midi-là était une exception. La protection de tes données ne l'est pas, elle fonctionne chez nous tous les jours. Concrètement, cela ressemble à ceci :
- Aucune donnée de paiement chez nous : Les données de carte et de compte ne sont pas enregistrées sur nos serveurs. Elles vont directement au prestataire de paiement.
- Connexion chiffrée : Chaque visite sur amazingtoys.ch et chaque commande passent par une connexion chiffrée. Tu le reconnais au cadenas dans ton navigateur.
- Mises à jour immédiates : La boutique et les serveurs sont mis à jour en continu. Les mises à jour de sécurité passent toujours en premier.
- Information transparente : S'il se passe quelque chose, nous le disons. Sur Instagram, ici sur le blog et par e-mail sur demande.
Conseils contre le phishing : comment te protéger toi-même
Après des incidents de ce genre, des escrocs aiment profiter de l'incertitude. Ils envoient des e-mails ou des SMS qui ressemblent à des messages d'une boutique, pour récupérer des mots de passe ou des données de paiement. C'est ce qu'on appelle le phishing. Avec quelques règles simples, tu es du bon côté :
- Vérifie l'expéditeur : Nos e-mails proviennent d'une adresse se terminant par @amazingtoys.ch. Pour tout le reste : pas touche.
- Ne clique pas sur les liens dans les messages : En cas de doute, tape toi-même amazingtoys.ch dans ton navigateur ou ouvre l'app. Tu es alors sûr d'arriver chez nous.
- N'envoie jamais ton mot de passe ou tes données de carte par message : Nous ne te demandons jamais ton mot de passe ou tes données de paiement par e-mail, SMS, WhatsApp ou chat.
- La pression est un signal d'alerte : « Agis tout de suite, sinon ton compte sera bloqué » est une astuce classique. Les vraies boutiques ne menacent pas.
- Un mot de passe par service : Ainsi, les dégâts restent limités si un autre service est un jour touché. Un gestionnaire de mots de passe t'y aide.
- En cas de doute, demande : Transfère les messages suspects à service@amazingtoys.ch. Nous te dirons s'ils sont authentiques.
Conseil
Un message qui fait référence à cet incident et te demande de saisir ton mot de passe ou tes données de paiement ne vient pas de nous. Tu n'as rien à faire à cause du 21 octobre, et nous ne te le demanderons pas non plus.
Merci de ta compréhension
Une boutique soudain inaccessible, cela soulève des questions. Merci pour les nombreux messages compréhensifs qui nous sont parvenus sur Instagram cet après-midi-là. Si tu as encore des questions, écris-nous à service@amazingtoys.ch ou passe nous voir au store de Zurich.
Questions fréquentes
Non. Aucune donnée client n'a été consultée. Si tu souhaites quand même renouveler ton mot de passe, tu peux le faire à tout moment dans ton compte client sous « Mon compte ». L'essentiel est d'utiliser un mot de passe différent pour chaque service.
Non. Les données de carte et de compte ne sont pas sur nos serveurs, mais chez le prestataire de paiement. Elles n'ont été concernées à aucun moment.
Toutes les commandes et précommandes ont été conservées. L'expédition a repris après le redémarrage, certains colis sont donc partis un jour plus tard que prévu. Tu vois l'état de ta commande comme d'habitude dans ton compte client.
La mise à jour n'était disponible que vers midi, alors que la faille était déjà connue avant. Un serveur en ligne et pas encore mis à jour peut être attaqué. L'éteindre était le seul moyen d'exclure complètement ce risque.
Nos e-mails proviennent d'une adresse @amazingtoys.ch et ne demandent jamais de mot de passe ni de données de paiement. En cas de doute, ouvre directement la boutique ou l'app et vérifie ton compte client là-bas, au lieu de cliquer sur un lien dans le message.
Des failles de sécurité dans des logiciels très répandus ne peuvent jamais être totalement exclues, elles concernent tout internet. Ce que nous pouvons maîtriser, c'est notre réaction : installer les mises à jour immédiatement, éteindre en cas de doute et informer ouvertement. C'est exactement ainsi que nous agirons la prochaine fois aussi.
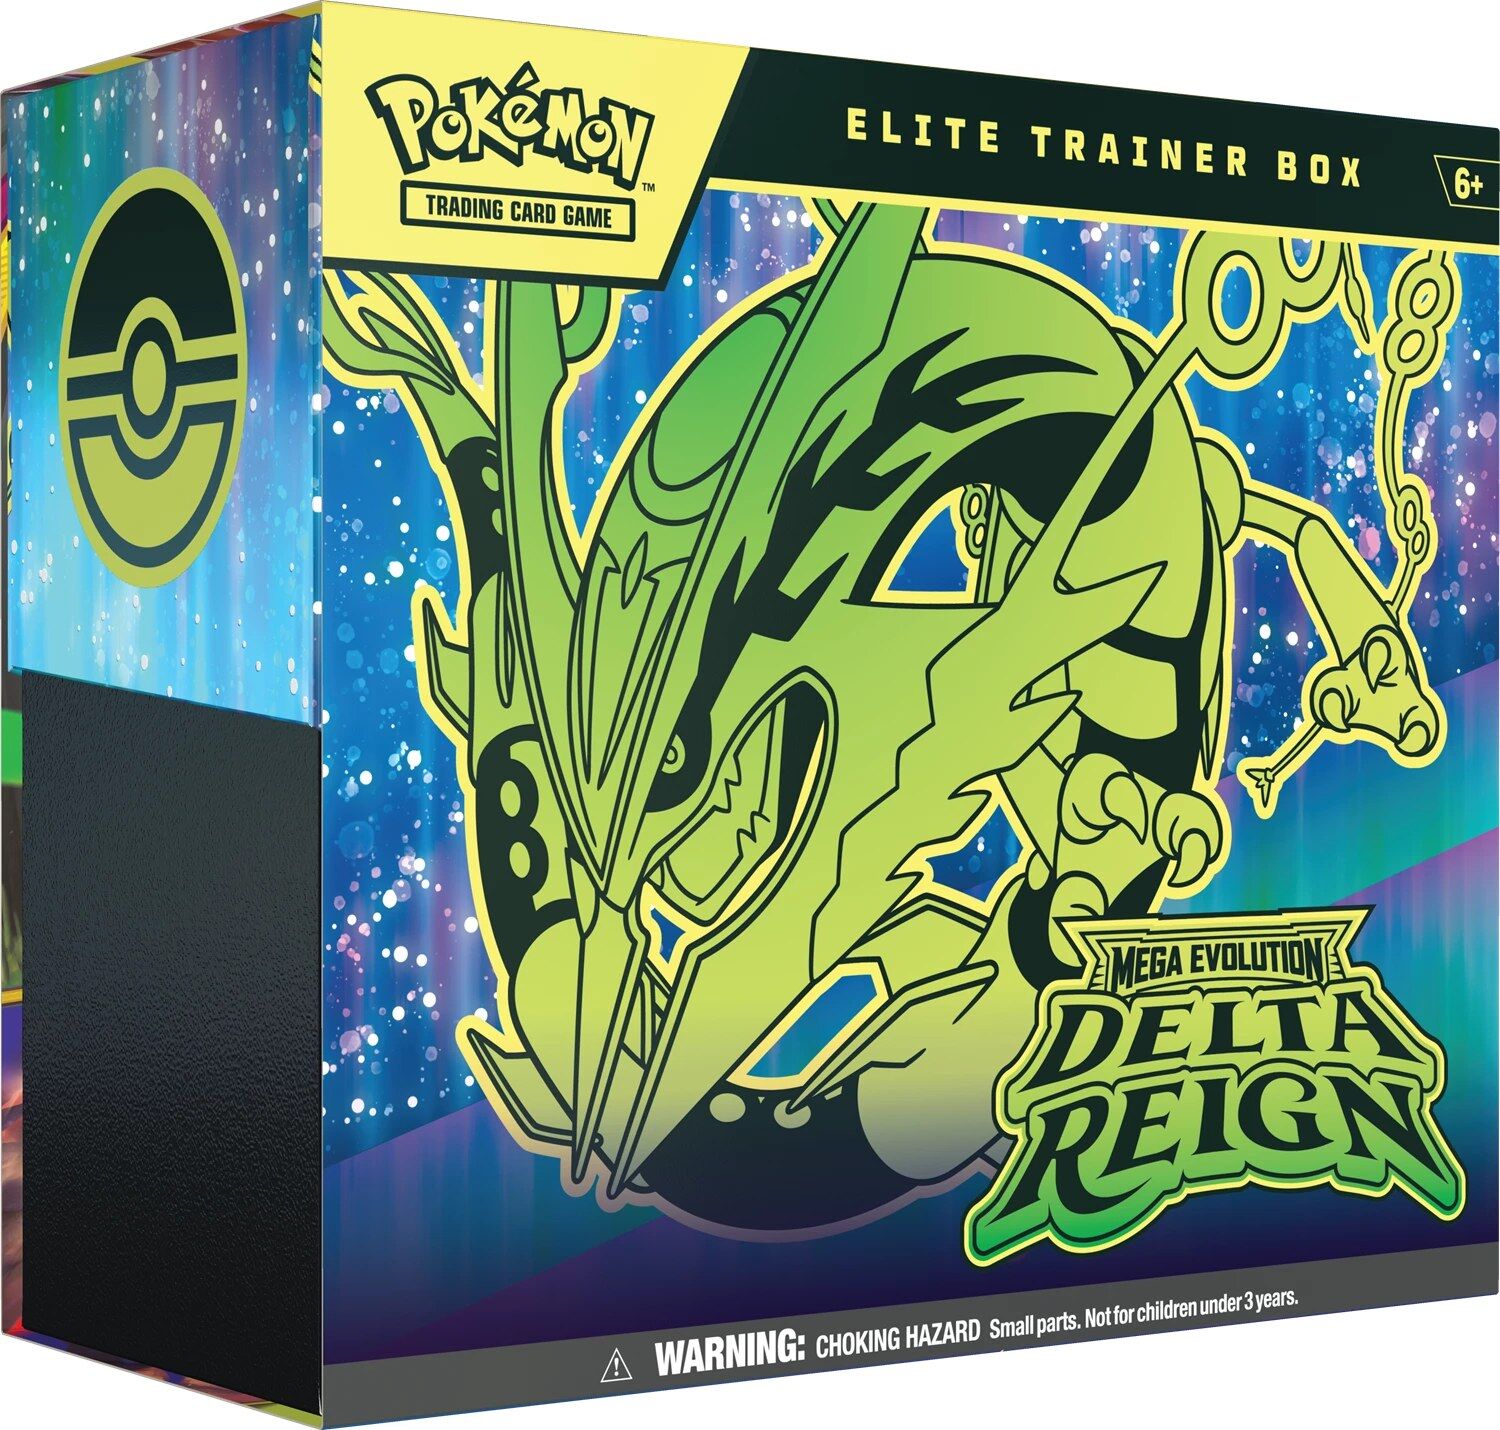
Une tempête légendaire se prépare !Un rugissement retentissant venu du firmament annonce l’arrivée d’un légendaire souverain des cieux ! Avec sa puissance inégalée en combat, Méga-Rayquaza-ex est une inspiration pour Méga-Golemastoc-ex, Méga-Sepiatroce-ex et Méga-Sarmuraï-ex, qui viennent mettre leurs talents à l’épreuve. Des vents dominants soufflent vers des lieux légendaires et des tempêtes couleur émeraude dans l’extension Méga-Évolution – Règne Delta du JCC Pokémon !Le Coffret Dresseur d’élite Méga-Évolution – Règne Delta du JCC Pokémon contient :9 boosters Méga-Évolution – Règne Delta du JCC Pokémon1 carte promo brillante entièrement illustrée de Kyogre65 protège-cartes40 cartes Énergie du JCC Pokémon1 guide de jeu de l’extension Méga-Évolution – Règne Delta6 dés marqueurs de dégâts1 dé lancer de pièce autorisé en compétition1 pièce en plastique1 coffret de collection avec 6 séparateurs1 carte à code pour le Jeu de Cartes à Collectionner Pokémon Live
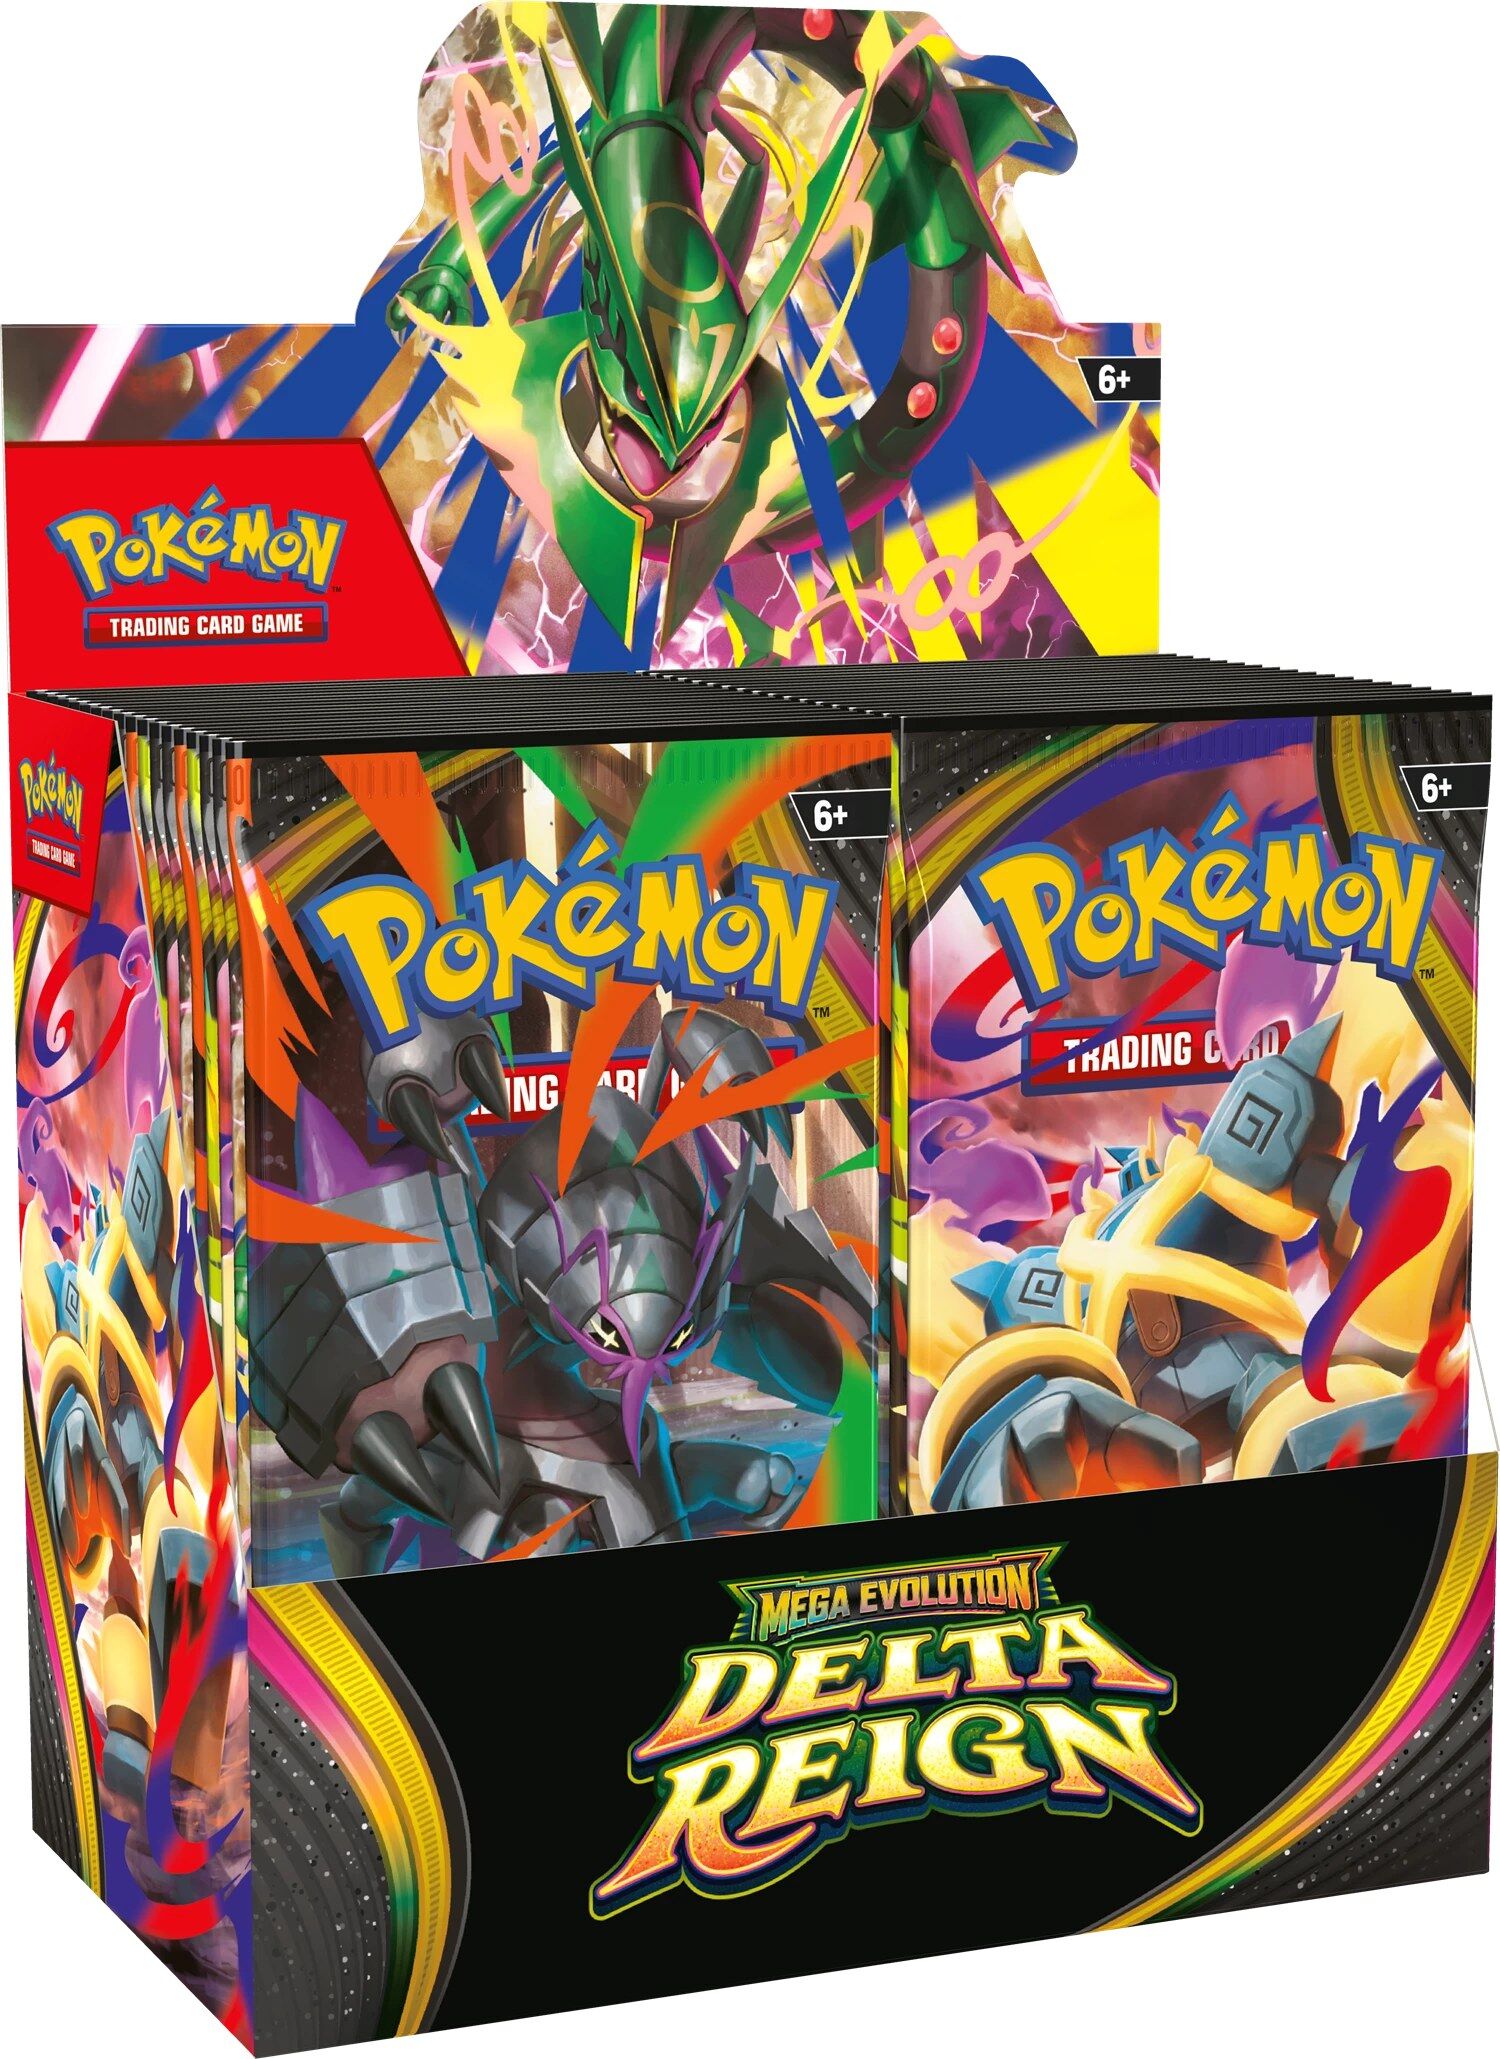
Un rugissement tonitruant venu des cieux annonce la descente d'un illustre souverain du ciel ! Mega Rayquaza ex apporte une force inégalée au combat, inspirant Mega Golurk ex, Mega Malamar ex et Mega Golisopod ex à se manifester et à mettre leurs propres compétences à l'épreuve. Des vents dominants mènent vers des lieux légendaires et des tempêtes couleur émeraude dans l'extension Pokémon TCG: Mega Evolution-Delta Reign ! Faits et caractéristiques :Plus de 135 cartesEncore plus de nouveaux Pokémon ex Méga-ÉvolutionPlus de 20 cartes DresseurPlus de 35 cartes Pokémon et Dresseur avec des illustrations spéciales Contenu :1 Booster Display contient 36 Boosters1 Booster contient 10 cartes
Pokémon League Battle Deck Mew VMAX Langue : Anglais Élimine tes adversaires grâce à Frappe Fusion — avec Mew VMAX ! Fais équipe avec l'adorable Mew VMAX et achève tes adversaires avec toute la puissance de feu de Frappe Fusion ! Ce Pokémon VMAX est à toi dans ce deck puissant, prêt pour la Ligue, conçu pour les Dresseurs aguerris et les joueurs de Pokémon TCG. Avec une multitude de cartes, dont des cartes foil premium, des cartes de puissance très recherchées et un ensemble bien équilibré de cartes Pokémon et Dresseur, le Mew VMAX League Battle Deck ne se contente pas de mettre en scène l'un des Pokémon les plus populaires de la région de Kanto : il réunit tous les éléments pour t'accompagner lors de ton prochain match contre tes amis et voisins, en personne ou en ligne ! Contenu du deck : Un deck complet et jouable de 60 cartes, rempli de cartes de puissance 2 cartes foil mettant en scène Mew V 2 cartes foil mettant en scène Mew VMAX 2 cartes foil mettant en scène Genesect V 1 boîte de deck 2 jetons d'état sous forme de pièces 6 dés compteurs de dégâts et 1 dé pile ou face conforme aux règles de compétition 1 fiche de stratégie Une carte code pour Pokémon Trading Card Game Live
Il n'y aura plus de Double Pack Set. L'article a été remplacé par le Tin Pack Set et commence au Vol.1 TS-01Il existe deux designs différents pour les boîtes métalliques.Contenu 1 Tin Pack Set Vol. 1 TS-01 - sélection aléatoire -2x Booster Packs OP101x carte DON!! (2 types)Les Pirates de Donquixote sont désormais disponibles dans de nouvelles couleurs, ouvrant la voie à de nouvelles stratégies !Ce pack met en lumière les personnages de l'arc Punk Hazard ! Il comporte également de nombreuses cartes qui renforcent Land of Wano et les cartes de type ODYSSEY. Les nouvelles cartes et les cartes existantes peuvent être combinées pour construire des decks puissants !Les nouvelles cartes sont suffisamment puissantes pour rivaliser avec des joueurs expérimentés !

Un booster japonais contient 6 cartes, contre 12 cartes pour un booster anglais. Les deux displays contiennent 24 boosters : 144 cartes en JP ou 288 cartes en EN. Prix, emballage et sortie varient selon la langue. Les cartes sont aléatoires ; aucune carte, rareté ou illustration précise n’est garantie.La sortie anglaise officielle est le 20 novembre 2026, la japonaise le 21 novembre 2026. Les boosters et displays japonais peuvent être précommandés ; les variantes anglaises sont listées mais ne sont pas encore commandables. La date de sortie ne garantit pas une livraison en Suisse. Vérifiez langue, prix et livraison avant de commander.
Pokémon League Battle Deck Mew VMAX Langue : Anglais Élimine tes adversaires grâce à Frappe Fusion — avec Mew VMAX ! Fais équipe avec l'adorable Mew VMAX et achève tes adversaires avec toute la puissance de feu de Frappe Fusion ! Ce Pokémon VMAX est à toi dans ce deck puissant, prêt pour la Ligue, conçu pour les Dresseurs aguerris et les joueurs de Pokémon TCG. Avec une multitude de cartes, dont des cartes foil premium, des cartes de puissance très recherchées et un ensemble bien équilibré de cartes Pokémon et Dresseur, le Mew VMAX League Battle Deck ne se contente pas de mettre en scène l'un des Pokémon les plus populaires de la région de Kanto : il réunit tous les éléments pour t'accompagner lors de ton prochain match contre tes amis et voisins, en personne ou en ligne ! Contenu du deck : Un deck complet et jouable de 60 cartes, rempli de cartes de puissance 2 cartes foil mettant en scène Mew V 2 cartes foil mettant en scène Mew VMAX 2 cartes foil mettant en scène Genesect V 1 boîte de deck 2 jetons d'état sous forme de pièces 6 dés compteurs de dégâts et 1 dé pile ou face conforme aux règles de compétition 1 fiche de stratégie Une carte code pour Pokémon Trading Card Game Live
Yu-Gi-Oh! TCG Glorious Victors Booster Display (24) - EN Erweitere dein Deck mit dem vielseitigen 60-Karten-Booster-Set „Glorious Victors“ voller neuer Strategien und seltener Karten. Highlights Enthält das neue „Zenet“-Thema mit Normalen Monstern und mächtigen Ritualbeschwörungen Inklusive „Raise Moon“-Karten, die das Ziehen von Karten und taktische Duelle verändern Faszinierende „Trirealm-Riss“-Monster mit einzigartigen Banish-Effekten für strategische Vorteile 60 Karten im Set mit vielfältigen Seltenheitsstufen: 3 Secret Rares, 10 Ultra Rares, 10 Super Rares, 37 Rares Jedes Booster-Pack enthält 7 Karten mit mindestens einer Foil-Karte für Sammler und Spieler Inhalt: 24 Booster Packs je 7 Karten Gesamt 60 verschiedene Karten im Set Seltenheitsübersicht: 3 Secret Rares, 10 Ultra Rares, 10 Super Rares, 37 Rares (teilweise als Super Rare Upgrades) 15 Karten auch als Collector's Rares erhältlich 10 Karten auch als Starlight Rares erhältlich
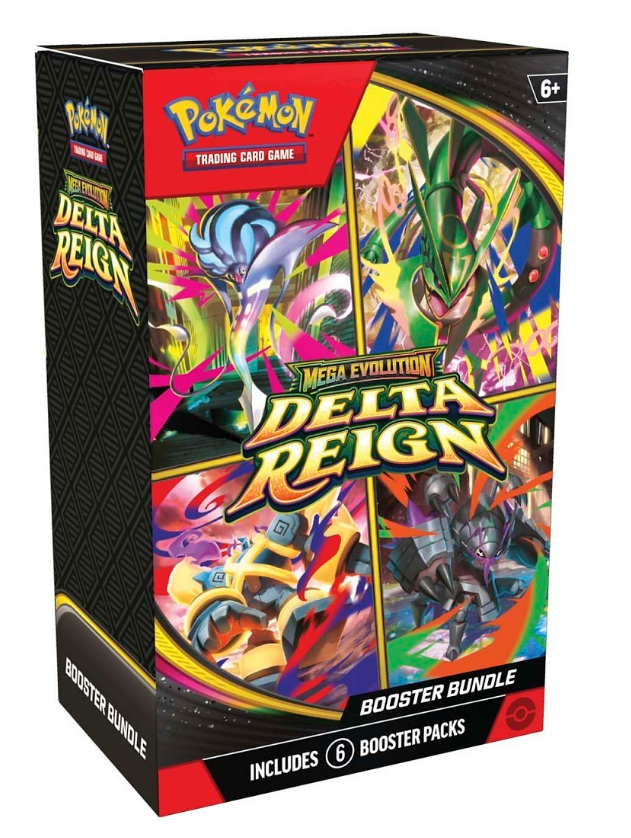
Une tempête légendaire se prépare !Un rugissement tonitruant venu d'en haut annonce la descente d'un célèbre souverain du ciel ! Méga-Rayquaza-ex apporte une puissance inégalée au combat et pousse Méga-Golemastoc-ex, Méga-Sepiatroce-ex et Méga-Sarmuraï-ex à se manifester pour mettre leurs propres talents à l'épreuve. Les vents dominants mènent vers des lieux légendaires et des tempêtes couleur émeraude dans l'extension Pokémon TCG : Méga-Évolution – Règne Delta !Contient six booster packs de l'extension Pokémon TCG : Méga-Évolution – Règne DeltaChaque booster pack contient 10 cartes, 1 Énergie de base et 1 carte avec code Pokémon TCG Live. Les cartes varient d'un pack à l'autre. Les packs peuvent varier selon le produit.